AI随心创
先说结论
AWS文档给出的Registry旧命名空间迁移截止日是2026年10月30日,届时未迁移用户将失去旧Registry服务及其中剩余数据的读写访问。迁移只涉及Registry;Registry动作与资源转用agent-registry,Identity相关权限仍保留bedrock-agentcore。数据不会自动迁移,修改服务名后仍须验收数据、IAM同步和真实应用请求。
读完你会得到
- 先确认是否仍使用旧Registry,再按字段所属服务决定修改范围。
- 同步角色的信任策略和调用方的PassRole条件属于不同权限路径。
- 保留源数据与新旧ID映射,迁移报告通过后继续检查实际应用。
- 截止日期未给出具体时区或切换时刻,不能据此安排最后一分钟迁移。
如果团队仍通过bedrock-agentcore命名空间管理或搜索AWS Agent Registry,这次截止会影响现有集成。先找出正在使用的Registry入口,再看下面的字段对照。只使用AgentCore Runtime或Identity的团队,不应把这次迁移当作整个AgentCore停服。
先确认影响范围:关闭的是旧Registry入口
AWS迁移文档把2026年10月30日列为旧bedrock-agentcore Registry命名空间的关闭日,届时失去旧服务及剩余数据的读写访问。这个通知没有说明物理删除,也没有给出具体时区或切换时刻。
新agent-registry命名空间已于2026年8月6日推出。本文在2026年10月28日核验临近截止的迁移要求;原文未标首次发布日期,因此没有把8月的推出写成今天的新发布。Identity、Gateway、Runtime和Policy不在这次命名空间迁移范围内。
本节依据: [1] AWS Documentation
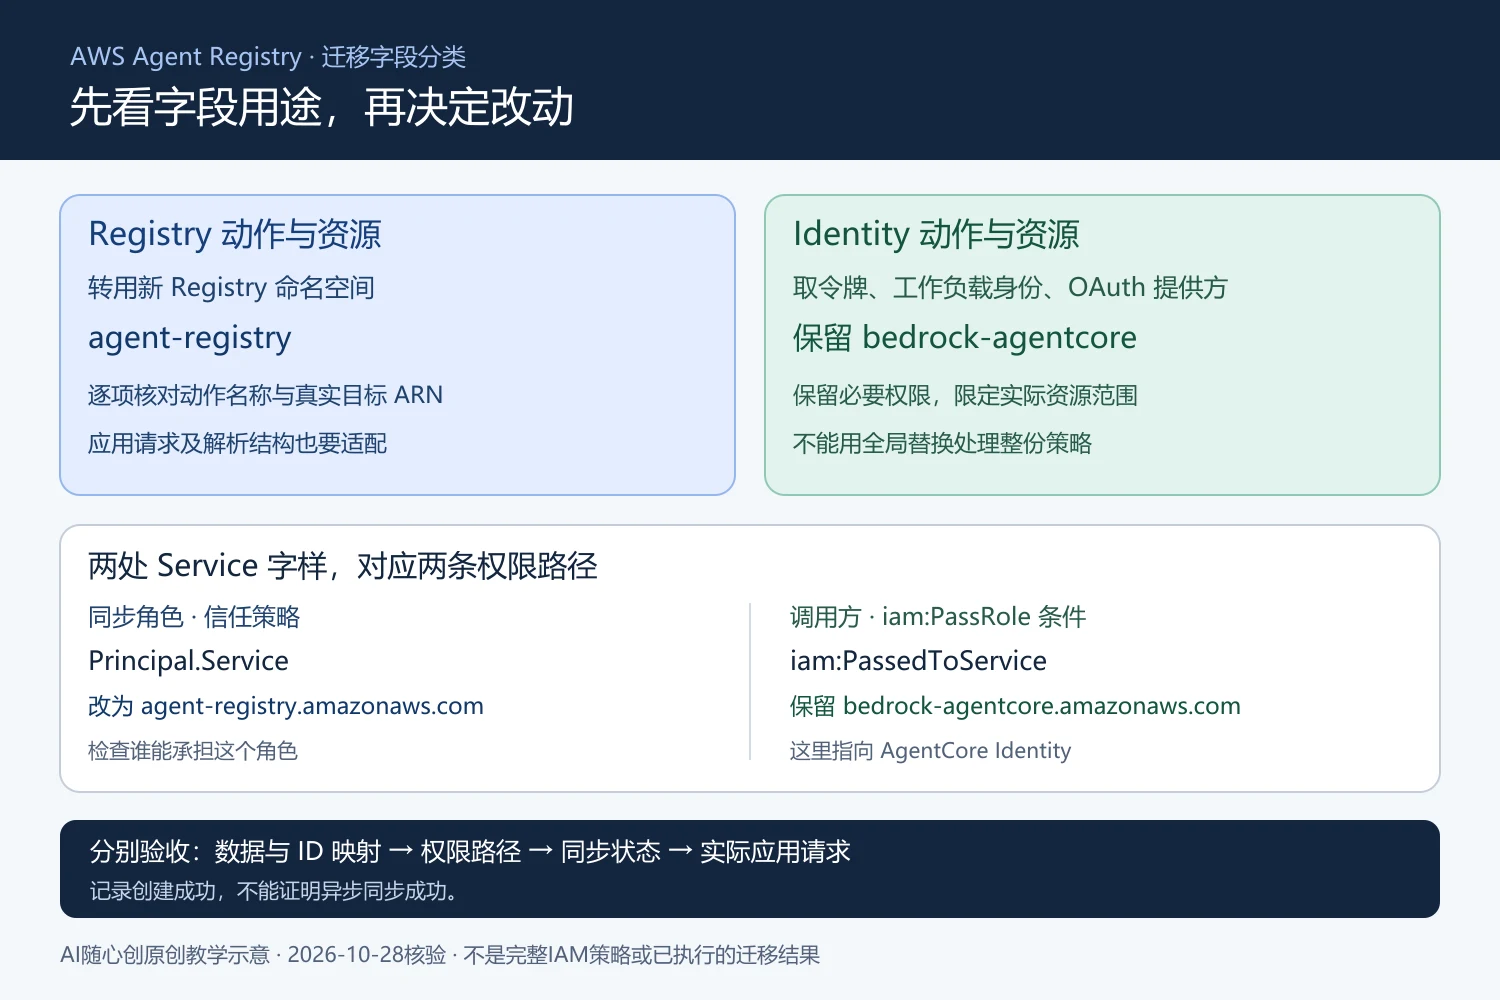
同一个旧字符串,在四种字段里的处理不同
先标清字段属于谁,再决定怎么改。下表只列最容易混淆的项目,不能作为可直接部署的完整IAM策略。
| 字段用途 | 迁移处理 | 应核对的位置 |
|---|---|---|
| Registry API动作与Registry资源 | 转用agent-registry动作及Registry ARN | 调用方权限策略;例如CreateRegistryRecord及目标Registry ARN。搜索动作须对照新API名,不能只替换前缀。 |
| Identity取令牌与OAuth提供方 | 保留bedrock-agentcore | GetWorkloadAccessToken、GetResourceOauth2Token及对应Identity资源;OAuth提供方限定为实际所需ARN。 |
| 使用IAM凭证同步的角色信任 | Principal.Service改为agent-registry.amazonaws.com | 受影响同步角色的信任策略,决定谁能承担该角色。 |
| 调用方传递同步角色的条件 | iam:PassedToService保留bedrock-agentcore.amazonaws.com | 调用方iam:PassRole策略;这里指向AgentCore Identity,作用不同于上一行。 |
检查时把“角色信任策略”和“调用方权限策略”分别展开。即使两处都出现Service字样,它们也不是同一字段。不能把一处的修改结果复制到另一处,更不能据某个请求成功推断另一条权限路径也通过。
Registry生命周期还涉及Identity权限。官方权限页列出的CreateWorkloadIdentity、GetWorkloadIdentity和DeleteWorkloadIdentity仍使用bedrock-agentcore。清理旧权限前,应确认删掉的到底是旧Registry动作,还是新Registry仍需要的Identity动作。
本节依据: [1] AWS Documentation [2] AWS Documentation [3] AWS Documentation
先做一张字段变更账,避免“替换完成”掩盖漏项
本站建议先收集实际使用的账户、区域、Registry标识、客户端版本、调用入口、记录同步方式和配置负责人。只读取必要的资源配置,不把令牌值或密钥放入迁移表。
每一行记录一个具体配置位置,例如某应用的SDK客户端、某条IAM Statement或某个同步角色。不要把“所有权限已修改”当作一行已完成记录。
| 记录字段 | 填写内容 |
|---|---|
| 配置位置与归属 | 应用/基础设施文件的定位,所属Registry、Identity或IAM角色,以及负责人。 |
| 当前值与目标值 | 保留原值、计划值、依据链接;无需修改的字段也写明保留原因。 |
| 实际资源 | 源Registry/record标识、目标实际标识、账户、区域及对应角色。 |
| 验收请求与结果 | 由哪个执行身份调用哪个API,预期结果、实际时间、状态及脱敏证据。 |
| 未完成条件 | 仍有旧写入、同步失败、映射缺失或未知权限;谁负责处理,何时重查。 |
官方迁移工具提供新旧record ID对照及逐记录比较报告。把真实目标标识回填到应用配置,不能用修改旧ARN前缀代替核对。
客户端、请求和响应结构也要一起检查。迁移工具负责数据处理,应用自己构造和解析的JSON仍需要适配。建议为一个已有记录保存脱敏输入及预期业务输出,迁移后用相同业务问题比较,避免仅检查HTTP状态。
数据迁移与应用切换分开安排
数据不会自动搬到新命名空间。下面的顺序是本站安排建议,实际工具命令、权限和环境要求应按官方仓库执行。不要把教学顺序当作已完成迁移的证明。
- 先确认旧端还有没有写入
查清发布流水线、定时同步和人工维护入口。可以停写的,记录停写点;必须持续写入的,明确增量或双写方案、失败补偿及负责人才开始。
产出:源资源清单、旧写入入口、切换期间的数据归属。 - 选择迁移方式,保留可复核的输入
官方工具区分一次性完整迁移与支持无人值守、增量加载的Glue方式。先核对目标配置和试运行报告。未提供目标Registry ID时,init会创建目标,初始化流程不能一概当作只读检查。首次live加载前,先更新使用IAM凭证同步的受影响角色信任;check和dry-run不能证明这条异步角色路径可用。
产出:拟执行工具版本、源到目标映射、试运行报告;敏感配置另存。 - 分别核对记录和权限
比对每个Registry的记录数与状态,再抽查实际描述内容、同步配置和应用依赖的标识。按上一节账本检查两条权限路径。记录存在不等于同步已完成。
产出:逐项比较结果、失败记录及实际请求证据。 - 收齐最后增量,再切换消费者
明确最终增量覆盖到何时,处理停写或双写期间的差异,然后让应用从新入口读写。安排一个不影响业务的受控写入验证,确认后清理该测试记录,并观察旧入口是否仍有调用。
产出:最终数据核对、应用切换时间、未解决项与故障联系人。
本节依据: [1] AWS Documentation [4] AWS Labs / agentcore-samples
用六个演练检查“看起来迁好了”的情况
以下为本站设计的假设演练,未执行,表中只有预期判断,没有实测通过率。请在隔离测试资源上安排,不直接向生产目录注入故障。
| 设置或观察 | 应该怎样判断 | 下一步证据 |
|---|---|---|
| 记录数一致,但业务客户端仍指向源Registry | 不能完成切换验收 | 从该客户端取得实际请求入口及目标Registry标识;确认读取新资源。 |
| 全局替换后Identity取令牌失败 | 先检查被误改的Identity动作与资源 | 与变更前配置对照,恢复官方要求保留的字段,再重测真实取令牌路径。 |
| 新记录创建完成,IAM同步随后失败 | 创建响应不证明异步同步成功 | 读取该记录实际状态与原因,核对它引用的同步角色信任。 |
| 角色信任已改,调用方PassRole条件也照抄为新服务 | 两条策略被混成一条处理 | 分别核对信任Principal.Service和调用方iam:PassedToService,并检查各自实际请求。 |
| 最终迁移后旧端又增加一条记录 | 最后增量的时间边界不完整 | 查这条变更是否进入目标,补齐差异后再确认切换。 |
| 读请求成功,受控写入被拒绝 | 只通过了读路径 | 检查实际写入身份、动作及资源范围;不要用追加管理员权限代替定位。 |
遇到失败时,先区分策略错误、记录状态与应用配置
官方给出一种需要额外恢复步骤的情况:IAM同步角色仍信任旧服务,使新记录进入CREATE_FAILED。只修正信任策略不够,迁移工具不会覆盖失败状态的记录;应按官方步骤删除新命名空间内那条受影响的CREATE_FAILED记录,再重跑加载。
执行这类删除前,本站建议先保存失败原因、源记录和新旧映射,确认目标命名空间及记录ID。这个步骤仅针对上述异常,不适用于清空目录,也不要求删除源记录。若状态或原因不同,按实际错误排查,不套用删除重建。
准备一份能交给下一位工程师的故障记录
- 确认到底是哪次操作失败
保存实际API名、执行身份、账户/区域、目标标识、时间及请求ID;同步任务补充异步状态与原因。
- 把失败定位到具体配置行
区分调用方动作授权、传角色条件、被传角色的信任及应用仍引用旧资源。对照变更账,避免同时修改所有策略。
- 保留已成功项与待处理项
用真实记录标识管理差异;未知原因标为未解决。失败修复后重测相应路径,再判断是否能够继续切换。
本节依据: [1] AWS Documentation [4] AWS Labs / agentcore-samples
今天可以先做什么
先挑一个仍使用旧Registry的实际应用,把客户端入口、目标Registry、同步角色和调用方策略放在同一张变更账里。用四类字段对照完成分类,再安排受控验证。对于没有旧Registry资源的团队,保留此类“按字段归属迁移”的方法即可,无需因为截止提醒改动其他AgentCore服务。
AI随心创的企业AI / FDE服务涉及任务诊断、系统集成与交付。需要讨论这类迁移时,可以准备脱敏的资源关系、配置差异、调用链及尚未解决的失败记录,用于界定诊断和验收范围;文章演练不代表我们已在客户环境完成这次迁移。
继续阅读:运行时发现端点后怎样绑定凭证,适合检查迁移后的实际调用边界;MCP接入鉴权验收,用于补齐应用身份与业务授权检查。团队分工可参考企业AI与FDE实施导航。
服务沟通:企业AI / FDE服务。事实核对与更正方式见编辑与来源政策。
常见问题
这次通知意味着整个AgentCore都要停用吗?
不意味着。迁移通知针对Registry的旧bedrock-agentcore命名空间,不能扩大为Identity、Gateway、Runtime或Policy停服。先确认自己是否仍有旧Registry集成。
可以只替换IAM里的服务名前缀吗?
不可以。Registry和Identity的字段需要分类,IAM同步角色信任与调用方PassRole条件也不同;还必须检查数据迁移、应用结构及实际请求。
10月30日具体几点关闭?
2026年10月28日核验的官方迁移页没有给出具体时区或时刻。不要自行换算为北京时间零点,也不要把旧入口当作截止后的回滚保证。
资料来源与核对说明
文章中的行业定义与技术方法尽量引用官方或标准组织资料;表格、清单和决策框架是基于这些资料形成的编辑性整理,不代表来源机构对本站服务的背书。
- Comprehensive registry migration guideAWS Documentation
2026-10-28核验。原页未标首次发布日期;新命名空间推出日为2026-08-06,旧Registry迁移窗口截止为2026-10-30,未给具体时区/时刻。核对关闭后的旧服务及剩余数据读写访问、非整个AgentCore迁移、数据不自动迁移、IAM同步角色信任及特定CREATE_FAILED恢复。没有推断物理删除或实际账户迁移结果。
- IAM PermissionsAWS Documentation
2026-10-28核验,原页未标发布日期。核对新Registry动作与ARN、搜索动作改名、Registry生命周期仍依赖bedrock-agentcore的Identity动作;本文不提供完整部署策略,也未实测账户权限。
- Synchronize records from external sourcesAWS Documentation
2026-10-28核验,原页未标发布日期。核对OAuth取令牌动作及资源仍属Identity,调用方iam:PassedToService=bedrock-agentcore.amazonaws.com保持;这是PassRole条件,与同步角色信任Principal.Service用途不同。
- AWS Agent Registry — migrate your data to the new version of RegistryAWS Labs / agentcore-samples
2026-10-28核验main分支README,未把抓取时间或提交时间当发布日期。核对工具区分数据迁移与代码适配、init会创建目标、一次性与Glue增量方式、ID对照与逐记录比较报告。本文未执行工具,默认按官方迁移指南的同账户/区域范围安排,不推断跨账户已获验证。
带上流程、样例和目标,添加企业微信沟通。先确定项目范围与验收方式,再安排实施。