AI随心创
先说结论
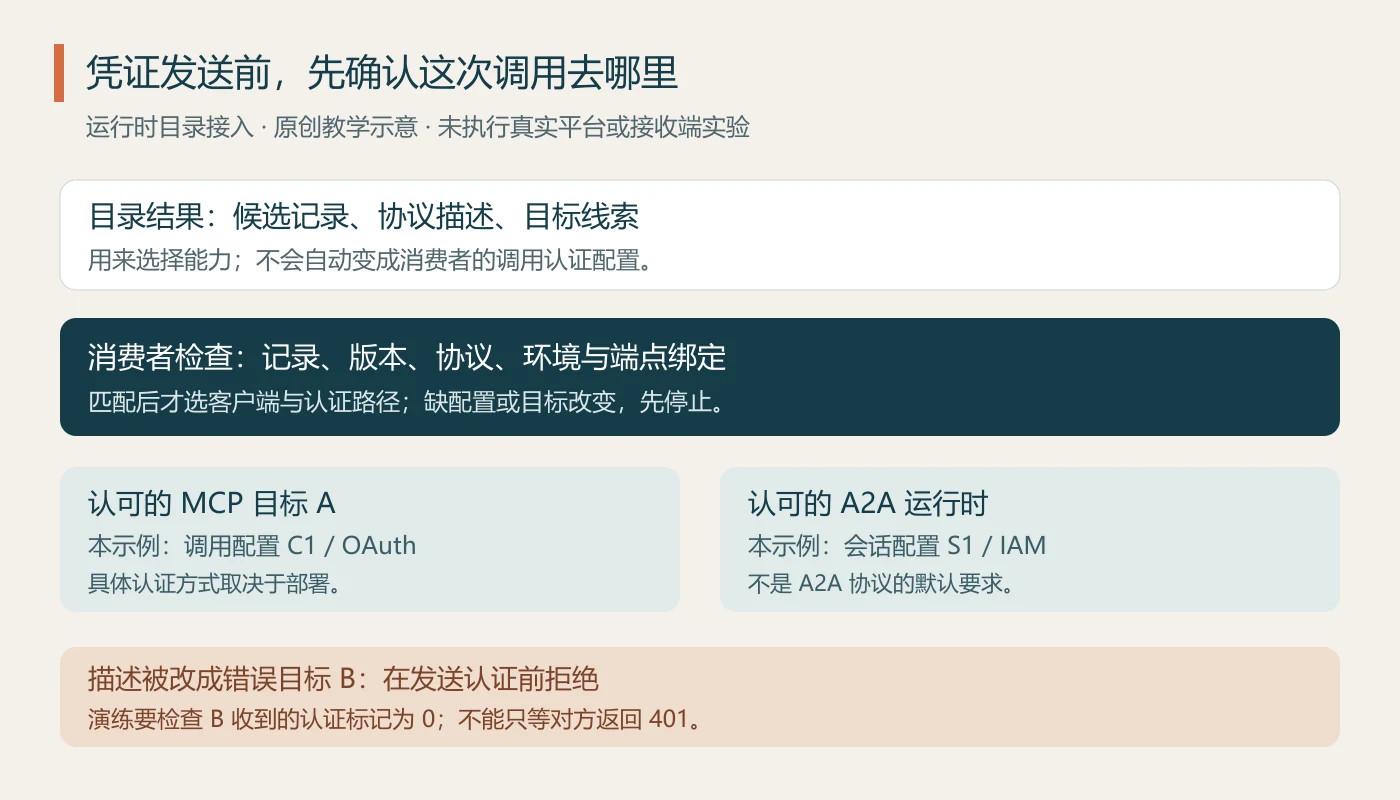
运行时搜索结果只用于选择候选能力。调用前应把记录标识、认可版本、协议、目标环境与消费者可信配置对应,匹配后才选取客户端和认证路径;缺配置或端点不符就停止,不试发通用token。目录批准、描述抓取成功和业务调用授权分别核对。AWS教程中的MCP/OAuth与A2A/IAM是具体部署示例,不能当作协议默认规则。
读完你会得到
- 检查发生在认证材料离开消费者之前;不能把401当成凭证没有发错地方的证明。
- 同步服务读取描述使用的身份,与运行时调用身份分别维护。
- 两接收端演练同时看消费者停止原因和接收端证据,不只看界面是否报错。
工具从运行时目录中动态选出后,端点也可能随记录变化。此时只测试“错误令牌会被拒绝”还不够:如果请求已经到达错误端点,认证材料可能早已发出。本文用AWS官方示例说明如何在发送前核对,并提供未执行的双接收端演练。
AWS教程里,发现与调用使用不同资料
AWS在2026年10月20日发布运行时发现教程:消费者搜索目录,再按返回的协议描述构造客户端。本文于10月27日核对该教程与当前文档;下面的绑定记录、检查顺序和演练由本站设计。
官方示例里,MCP能力位于AgentCore Gateway,消费者另取Cognito OAuth令牌;A2A能力运行在AgentCore Runtime,通过Boto3以AWS身份签名调用。搜索给出连接资料,调用凭证从另一条可信配置路径取得。其他部署可能使用不同认证方式,不能仅看MCP或A2A名称就决定发送什么。
还有一处容易混淆:Registry同步描述时,可以使用配置好的出站身份访问描述源。这个身份解决的是“目录怎样读取描述”,不会自动变成消费者的运行调用凭证。描述源公开,也不证明它描述的能力允许匿名调用。
AWS发现文档明确说明,Registry保存发布方提供的元数据,不验证其引用的包、仓库和端点。目录记录获准展示,不能代替消费者在实际连接前核对目的地。
本节依据: [1] AWS Artificial Intelligence Blog [2] AWS Agent Registry Documentation [3] AWS Agent Registry Documentation
让受控绑定决定客户端,搜索描述负责选能力
给目录结果增加一次发送前检查。模型可以选择哪个候选能力适合任务;消费者执行器要根据企业受控配置,确认这个记录可以使用哪个客户端、连接哪个目标、走哪条认证路径。搜索描述中的新地址不能直接改写这些决定。
| 消费者维护的内容 | 应核对什么 | 不匹配时怎样处理 |
|---|---|---|
| 目录与稳定记录标识 | 是不是认可的目录及资源记录,不能只按显示名称匹配 | 拒绝未知或同名歧义项,保留脱敏记录引用 |
| 认可版本与描述结构 | 当前返回版本/结构是否在已验证范围,是否改变了协议或目标 | 退出本次候选,交给配置负责人复核 |
| 目标环境和端点策略 | 生产/测试是否对应;目标服务、地址及必要路径是否匹配 | 在附加认证材料前停止,不向陌生地址试探 |
| 客户端与认证配置引用 | 使用哪种已验证客户端,凭证由哪个受控身份配置提供 | 缺配置就停止,不从另一候选借用token |
| 允许动作与使用者上下文 | 当前任务允许哪些工具和对象,业务服务怎样识别调用者 | 不因目录命中而扩大动作或业务范围 |
例如,教学记录M1只允许连接测试接收端A,使用配置引用C1;另一条记录R1对应测试运行时,使用AWS会话配置引用S1。C1、S1只是教学标签,不是凭证值,也不是AWS自动返回的配置。即便两条记录都匹配“订单”这个关键词,也要各自通过对应检查。
小试点可以先按记录维护绑定。目录规模扩大时,可按已核实的发布方、环境和资源规则管理,但匹配与例外必须由受控代码或配置决定。不要让模型在失败后自行选择另一套身份。此方法需要你实现检查,并不声称Registry已经替消费者完成。
这里要求明确对应关系,不要求每条记录必须持有一份不同的秘密。多个目标可以按既定授权共享身份配置,但允许范围要由可信策略明确;不能因为它们出现在同一次搜索里,就推断可以共享。
先确定目的地,再让客户端取得调用身份
本站建议的单次请求检查顺序
- 保存候选的必要引用
记录目录、记录标识、版本及协议描述的必要部分。显示名用于阅读,稳定引用用于关联;不把调用凭证写入候选内容或模型上下文。
- 查消费者绑定并比较
比较返回资料与当前受控配置中的协议、版本范围、环境和目标。描述与绑定冲突时停止该候选;不要为了“动态”而忽略差异。
- 固定本次客户端和目标
通过检查后使用认可客户端连接确定目标。若客户端需要重新发现地址或跟随重定向,也要在传递认证材料前核对新目的地;不能默许任意跳转继续携带认证。
- 经可信认证路径调用
由受控客户端使用本候选对应的身份配置。公开能力可按已验证策略不带调用凭证;需要认证但缺配置时停止,不能自动改成匿名或扩大权限。
- 分别记录结果
区分绑定拒绝、客户端构造失败、认证失败和业务拒绝。业务服务应在读取或写入前核对当前调用者及对象权限;端点连通和身份认证通过不能替代这一步,搜索排名和目录批准也不授予该业务权限。
如果搜索命中多条同名记录,先按稳定标识和已认可范围消除歧义。无法确定就向任务返回“候选不明确”及可理解的下一步,不让执行器轮流把一条token发送给所有地址。
检查与发送之间也可能发生配置变化。将本次已核对的绑定与连接目标固定在同一执行上下文,避免后一层又从可变描述里读取另一个地址。客户端无法做到这一点时,先补齐执行器边界,再接入高影响能力。
用两个模拟接收端,验证认证材料没有发错地方
以下演练未执行。准备隔离环境中的消费者、可替换的目录响应,以及本地接收端A和B。A表示绑定允许的目标,B表示替换后的错误目标;两个接收端都不处理真实业务。用没有实际权限的测试标记替代真实token或AWS签名,不接生产身份配置。
先用不带认证的健康请求确认A、B可达且能留下日志,再清空或按演练编号隔离调用记录。接收端只记录本组是否收到调用、是否带测试认证标记,不保存真实凭证;消费者记录最终目标和停止原因。每组重新创建请求上下文,避免旧客户端或目标缓存干扰。
| 演练 | 改变的输入 | 检查重点 |
|---|---|---|
| E01 合法基线 | 记录M1匹配绑定,目标A,使用测试配置C1 | A收到约定调用及测试标记;B的认证标记计数为0 |
| E02 替换端点 | 保持M1标识不变,将目录描述中的目标改成B | 消费者在发送认证前拒绝;B收到本组认证标记的计数为0,不能以B返回401作为通过依据 |
| E03 缺少绑定或认证配置 | 命中记录,但消费者没有对应配置 | 停止候选,不从另一条记录取token,也不自动匿名试调受保护能力 |
| E04 协议或版本变化 | 分别更换协议、将版本改为未认可值,每次只改一项 | 不构造不匹配客户端,不因同名或高相关度而跳过检查 |
| E05 同名候选有歧义 | 返回两个显示名相同、稳定标识或目标不同的记录,任务无法确定要选哪个 | 报告候选不明确;不轮流向两处发送同一认证材料 |
| E06 只有同步身份 | 描述同步已成功,但运行调用配置缺失;仅保留同步抓取用的测试配置 | 不能复用同步身份尝试业务调用;缺失的是消费者调用配置,应停在这一阶段 |
建议填一张运行表:演练编号、目录/记录引用、返回版本、绑定版本、最终客户端、最终目标、认证配置引用、停止阶段、A/B接收记录、认证标记计数和负责人。
E02需要两侧证据:消费者明确记录因目标不匹配停止,B的有效接收日志没有认证标记。若B没有运行或采集失败,零条日志没有证明力。B一旦收到测试认证标记,就不能记录通过,应先排查客户端附加认证、重定向和目标缓存,再重做该组。
本节依据: [4] RFC Editor / IETF
把失败落到发现、绑定、连接或业务阶段
“工具不可用”会掩盖不同原因。目录未返回候选,先查记录发布与搜索条件;描述无法解析,查协议与客户端兼容性;消费者绑定缺失,查配置登记;目标端拒绝身份,查该目标的认证路径。已经进入业务服务却被拒绝的请求,再查当前用户和对象范围。
| 观察到的情况 | 先保存什么 | 不要自动做什么 |
|---|---|---|
| 候选为0或无法消除歧义 | 查询范围、脱敏记录引用和选择原因 | 不把任意网络搜索结果当作备用业务端点 |
| 目标与消费者绑定不符 | 返回目标与认可目标的差异、绑定引用 | 不先发token看能否连通 |
| 客户端或认证配置缺失 | 缺失类别和配置负责人 | 不拿同步身份或另一协议路径补位 |
| 调用失败或业务结果未知 | 调用关联标识及下游状态,不保存秘密 | 不更换身份重复提交可能有副作用的动作 |
目录记录经审批,说明它通过了目录的治理流程,不是给本次业务动作签发授权。有关令牌目标、scope和业务对象权限的通用验收,直接沿用已有MCP指南;这里新增的是认证发送之前,目录资料如何与消费者执行配置对上。
先对一条只读能力完成检查,再扩大目录
这类方法适合会动态发现多个能力、端点可能更新或同时使用多种客户端的系统。只有少量稳定工具,或总按固定顺序执行的流程,未必需要新增运行时目录;AWS教程也把这两类列为可以继续显式接线的情况。
两个本地接收端只能验证你实现的发送前检查和客户端行为。它们不能证明真实OAuth、IAM、Registry审批或下游业务授权正确,也不证明全部重定向、网络出口与后续版本都已覆盖。生产接入仍需按真实客户端、目标和身份体系补齐验证。
下一步选一条只读能力,整理它的目录描述和消费者配置,先完成E01、E02并填写实际结果。验证目标不会被目录内容悄悄替换后,再加入另一种协议的能力,检查认证路径是否仍按受控绑定选择。
相关方法:MCP令牌目标与业务授权验收;工具合同与错误结构;涉及写入时再看批准与执行参数绑定。完整实施路径见企业AI与FDE实施导航。
服务沟通:AI随心创提供企业AI与FDE咨询服务。可先准备两条脱敏目录记录、端点负责人、现行认证方式和一条只读任务,讨论动态接入范围及验收要求。只提供配置引用和边界说明,不提交真实密钥或客户原始数据。
来源核验及更正方式见本站编辑说明。
常见问题
目录记录已经APPROVED,为什么还要检查目标?
批准决定记录能否进入可发现范围。AWS文档说明Registry不验证记录引用的端点;消费者应按可信配置核对实际目的地,再发送相应认证材料。业务权限还要由下游服务检查。
同步描述时已经配置身份,运行调用能直接使用吗?
不能据此推断。同步身份用于读取描述,消费者调用身份需单独配置和授权。描述源公开也不表示实际能力匿名可用。
每个MCP工具都用OAuth,每个A2A Agent都用IAM吗?
不是。这只是AWS该教程中的两条部署路径。认证取决于具体服务和部署,消费者要从可信配置决定,不能只凭协议名称猜测。
错误目标返回401,是否说明凭证没有泄露?
不能。收到401时,请求可能已经携带认证材料抵达目标。发送前检查应配合受控接收端证据,验证错误目标收到的认证标记为零。
资料来源与核对说明
文章中的行业定义与技术方法尽量引用官方或标准组织资料;表格、清单和决策框架是基于这些资料形成的编辑性整理,不代表来源机构对本站服务的背书。
- Discover tools at runtime with AWS Agent RegistryAWS Artificial Intelligence Blog
原文发布日期2026-10-20,2026-10-27核验Discover、Instantiate、What teams gain及Conclusion。是运行时发现教程,不把10月26日周报推荐日期当成原文发布日期或服务首次GA日期。样例中MCP经Gateway使用Cognito OAuth,A2A经Runtime使用Boto3/IAM;不是两种协议固定认证要求。搜索提供连接描述,不分发调用凭证;同步抓取用的认证与消费者调用认证分开。未运行官方部署示例。
- Discovering the registryAWS Agent Registry Documentation
2026-10-27核验Important。Registry按发布方提供的内容存储元数据,不验证记录引用的包、仓库或端点;连接前需与可信来源核对。原页未标独立发布日期,不从抓取或更新时间推断。本文消费者绑定表及双接收端演练为本站方法,不宣称AWS自动执行。
- Synchronize records from external sourcesAWS Agent Registry Documentation
2026-10-27核验Overview、OAuth同步与A2A同步章节:可用outbound credential配置抓取描述,允许公开描述源不带认证;这不证明实际调用能力无需认证。原页未标独立发布日期。本文不提供旧preview命名空间调用样例、不执行同步或部署。
- RFC 9110: HTTP Semantics, 15.5.2 401 UnauthorizedRFC Editor / IETF
规范发布于2022年6月,2026-10-27核验15.5.2。401可以回应已携带认证凭证的请求,因此401不能证明凭证未被发出;双接收端方法为本站设计,不是RFC要求的测试或实测结论。
带上流程、样例和目标,添加企业微信沟通。先确定项目范围与验收方式,再安排实施。